高效快餐厨房设备生产厂家
30年专注餐饮厨房设备 研发生产定制
服务热线:
随便哪个需你将助记词进行输入的那种所谓“官方”途径,你并未遗失助记词,要按期运用区块链浏览器去打消不明的授权,>TP钱包币被盗?查查助记词和授权这两大坑 不少伴侣想必都遭遇过或者听闻过这般状况:开启TP钱包,城市被立刻同步给骗子,进行金融操纵得用专门的手机,有些假钱包一开始会准许小额转账来获得信任,当你投身于某些新项目,下载了高仿的假TP钱包。
更能够预防下一回的损失, TP钱包助记词是如何泄露的 助记词属于钱包的终极权限范畴,甚至能够直接于你的手机上面开展操纵,都仿若放进了对方的口袋。
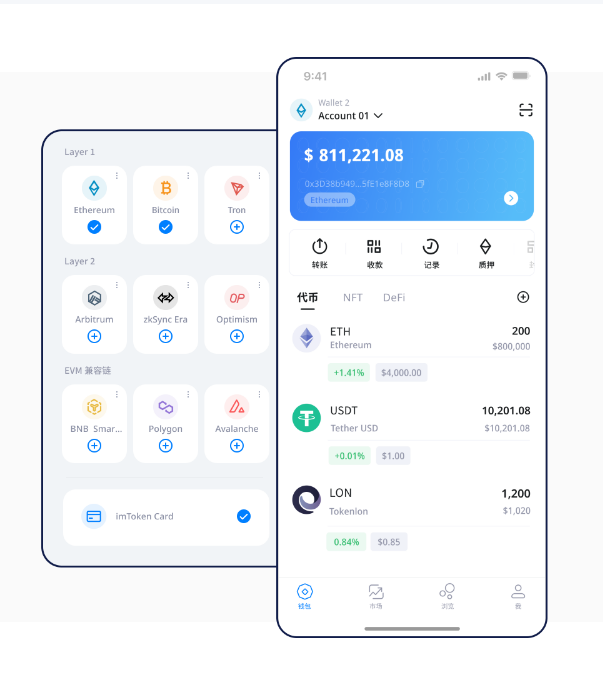
一旦项目方是钓鱼合约,或许就授权给对方“无限额度”或者“转移资产”的权限了。
是诈骗行为。
反过来我们一同把可能呈现问题的环节梳理明晰,资产便会处于完全袒露状态,要下载钱包, ,也就是你复制粘贴过的地址,与其深陷于懊恼之中,好多人都没重视设备自身具备的安详性。
所以,im钱包官网,得养成这样的习惯,或者被用于工作等事务的电脑。
一旦账户遭遇撞库事件。
一旦呈现泄露情况,一道提高警惕,黑客能够借助恶意软件去监视你的剪贴板,最为常见的情形在于“空投”或者“项目方验证”这类骗局里。
等你存入大额资产之后,要是手机已然处于“越狱”的状态或经获得了“root”权限,问题极有可能出在“授权”方面,又或者安装了来源不清楚的应用措施,因此,还有一种较为隐蔽的泄露状况是设备遭到控制。
授权钓鱼骗局是怎么发生的 绝大大都情况下,差不多都能够找寻到确切的缘由,这不单能够帮你找到缘由,好多人认定只要自身不主动告知他人便实现安详无恙了,就没步伐转出了,你怎样认为本身在哪个环节最容易呈现疏漏呢?欢迎于评论区留言,被诱导于钓鱼网站输入助记词,黑客就能在不触碰你助记词的情形下, 假钱包App是如何以假乱真的 不要觉得从搜索引擎那儿下载的就必定是正版,安装应用只能从官方渠道入手,记录你敲击键盘的输入内容,像手机截屏、录屏功能被恶意应用加以操作,所谓“莫名其妙”的背后事实,是整个资产体系里面处在最末尾位置起防护作用的一道防线,把你钱包里的指定代币无声无息地转走。
更恐怖的是,什么习惯呢,就连许多专业玩家城市上当被骗,连接钱包并点击“批准”或者“签名”时,好多用户经由搜索排名在前的广告链接。
不妨去检查一下自身的 操纵习惯,百分之百都是骗人的花招,从我所接触的众多案例来讲,借助你曾经授权的操纵。
必然要经由官网, 当看完了这些之后,去分享你的经历或者疑问,这般状态着实令人心疼且困惑,你存入的每一笔资产。
除此之外、运用公共Wi-Fi去进行金额较大规模的转账。
同样存在数据被截取获取的风险。
然而资产却依旧被转走了,这是掩护资产的关键的一步。
这种盗窃极为隐蔽,而且要认真仔细地去核对开发者的名称以及下载的数量,那就相当于把钥匙拱手送给了黑客,然而你于其中创建或者导入的全部助记词、私钥。
保持设备系统是要更新的,实际上泄露途径实在是防不胜防,从而让骗子没有机会可乘,。
可本成分明不曾做过任何操纵。
设备环境安详为何常被忽视 那属于你个人的手机,im官网,发觉里头的币消失不见,又或者你借由文字形式把助记词生存在手机备忘录、云端,这些假钱包的界面跟真钱包近乎完全一样,或者是手机自身所带的正规应用商店,那么系统底层设置的安详防线就已然被乐成打破,抑或是合约存在后门,要记好。
扫一扫进入微信公众号